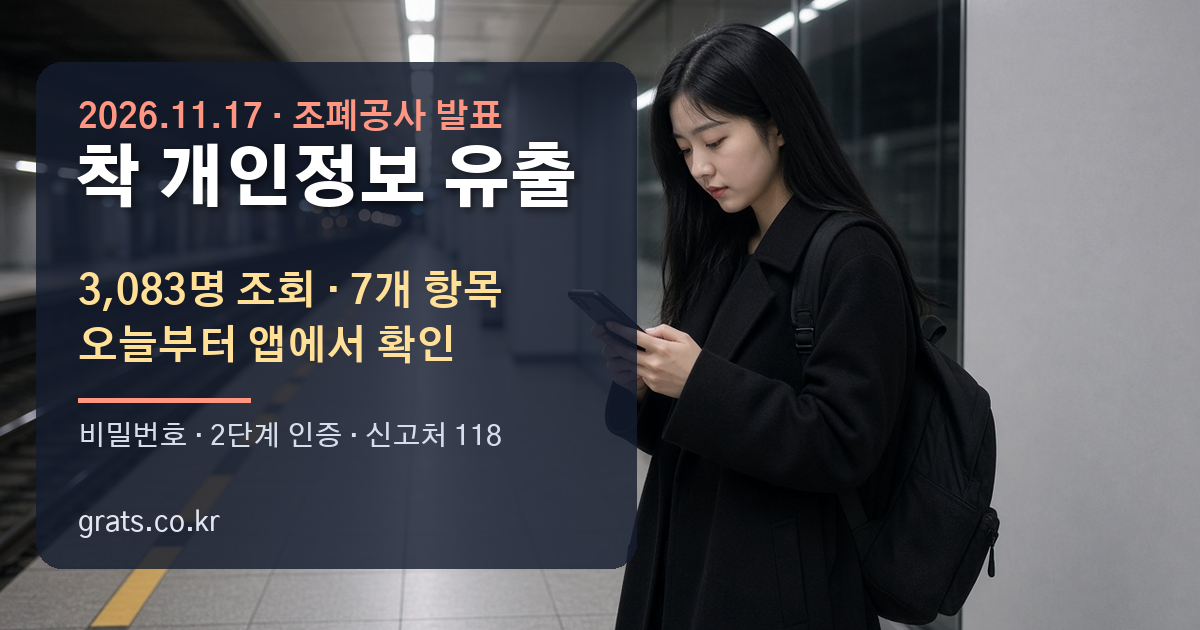
지역사랑상품권을 모바일로 쓰는 분이라면 “착 개인정보 유출” 소식이 신경 쓰이실 겁니다. 한국조폐공사가 운영하는 모바일 지역사랑상품권 플랫폼 ‘착(chak)’에서 외부인의 비인가 접근으로 3,083명의 개인정보가 조회된 사실이 확인됐고, 공사는 2026년 11월 17일(오늘)부터 착 앱에서 유출 여부를 직접 조회할 수 있게 한다고 밝혔습니다. 이 글은 조폐공사 발표를 다룬 언론 보도와 한국인터넷진흥원(KISA)·개인정보보호위원회 안내를 바탕으로, 무엇이 알려졌고 내가 지금 무엇을 확인하면 되는지 정리했습니다.
착 개인정보 유출, 지금까지 알려진 내용
| 구분 | 내용(보도 기준) |
|---|---|
| 최초 이상 징후 | 2026년 11월 13일 오전 9시 30분경, 연계기관 통신이력 관리시스템에서 비정상 접근 확인 |
| 공격 방식 | 서버를 직접 탈취한 것이 아니라 서버 간 통신 통로인 API의 인증 허점을 노린 공격으로 파악 |
| 유출 확인 대상 | 총 3,083명 (착 가입자는 약 430만 명, 84개 지자체가 이용하는 플랫폼) |
| 조회된 항목(7종) | 이름, 생년월일, 휴대전화번호, 계좌번호, 연계정보(CI), 이메일, 암호화된 카드번호 |
| 항목 수 | 3,072명은 2개 이하, 나머지 11명은 3개 이상 (사람마다 조회된 항목이 다름) |
| 피해 정황 | 상품권 잔액 탈취나 부정 결제 정황은 현재까지 확인되지 않았다고 설명 |
| 개별 안내 | 11월 14일 오후 5시 30분경 대상 고객에게 항목별 안내 문자 발송, 전담 고객센터 운영 |
| 앱 조회 기능 | 11월 17일부터 착 모바일 앱 안에서 개인정보 유출 여부 직접 조회 제공 예정 |
조폐공사는 모바일신분증·온누리상품권 등 다른 시스템은 통신회선과 서버, 데이터베이스가 물리적으로 분리돼 있어 이번 사고의 영향을 받지 않았다고 설명했습니다. 다만 정확한 침해 경로와 추가 조회 여부 등은 관계 기관과 함께 조사 중인 것으로 보도됐습니다. 아래 내용은 보도 시점(11월 14~16일) 기준이므로, 최신 상황은 조폐공사 공지와 앱 안내를 함께 확인하세요.
내 정보가 유출됐는지 확인하는 방법
1. 착 앱에서 직접 조회 (11월 17일부터)
공사 발표에 따르면 오늘부터 착 모바일 앱에서 개인정보 유출 여부를 직접 확인할 수 있습니다. 메뉴 위치는 앱 업데이트에 따라 다를 수 있으니, 앱을 최신 버전으로 올린 뒤 공지·안내 화면을 따라가세요. 문자나 링크가 아니라 스토어에서 설치한 정식 앱으로만 들어가는 것이 안전합니다.
2. 안내 문자가 왔는지 확인하되, 링크는 누르지 않기
대상자에게는 11월 14일 개별 안내가 나갔다고 합니다. 그런데 이런 사고 직후에는 안내를 사칭한 스미싱 문자도 함께 돌기 쉽습니다. 문자에 적힌 링크 대신 공식 앱·공식 홈페이지·고객센터로 직접 들어가 확인하세요. 조폐공사도 유출 정보를 악용한 스미싱·보이스피싱에 주의해 달라고 당부했습니다. 의심 문자를 구별하는 순서는 스미싱 문자 확인 방법 글에 정리해 두었습니다.
3. 털린 내 정보 찾기로 계정 유출 여부 점검
개인정보보호위원회와 KISA가 운영하는 털린 내 정보 찾기에서는 평소 쓰는 아이디·비밀번호 조합이 다크웹 등에서 유통되는지 조회할 수 있습니다. 본인인증 후 계정을 입력하는 방식이고, 올해 1월부터는 이메일 주소로도 조회할 수 있다고 안내돼 있습니다. 착 사고와 직접 관련된 조회는 아니지만, 이메일·휴대전화번호가 노출된 상황이라면 함께 확인해 볼 만합니다.
유출 대상이거나 불안할 때 할 일 체크리스트
- 수상한 연락은 끊고 직접 확인: 은행·공공기관·착 관계자를 자처하는 전화나 문자는 응하지 말고, 공식 대표번호로 다시 걸어 확인합니다.
- 비밀번호 변경: 이메일 계정부터 바꾸고, 같은 비밀번호를 쓰는 다른 사이트도 함께 바꿉니다. 이메일은 다른 서비스의 비밀번호 재설정에 쓰이기 때문입니다.
- 2단계 인증·로그인 알림 켜기: 비밀번호를 알아도 바로 접근하지 못하게 인증 단계를 더합니다. 비밀번호 없이 지문·얼굴로 로그인하는 방법은 패스키 설정 방법 글을 참고하세요.
- 명의도용 대비: 이름·생년월일·휴대전화번호가 함께 노출됐다면 휴대폰 신규 개통을 미리 막아 두는 것도 방법입니다. 11월 20일부터 달라지는 내용은 가입제한서비스 신청·해지 방법에 정리했습니다.
- 계좌·카드 거래 내역 확인: 계좌번호와 암호화된 카드번호가 조회 항목에 들어 있으니, 모르는 결제나 출금이 없는지 한동안 자주 살펴봅니다.
피해가 생겼다면 어디에 알리나
| 상황 | 연락처(KISA·경찰청 안내 기준) |
|---|---|
| 개인정보 침해 신고·상담 | KISA 개인정보침해신고센터 118 |
| 보이스피싱·스미싱 신고·상담 | 경찰청 전기통신금융사기통합대응단 1394 |
| 금전 피해가 생긴 경우 | 경찰청 112 또는 해당 금융회사 고객센터에 지급정지 요청 |
| 손해배상·분쟁조정 | 조폐공사가 손해배상 청구와 개인정보 분쟁조정 신청 등 구제 절차를 안내 중이라고 밝힘 |
손해배상이나 분쟁조정은 개인 상황에 따라 판단이 달라질 수 있으므로, 구체적인 절차는 조폐공사 안내와 개인정보 분쟁조정위원회 등 공식 창구에서 확인하세요.
착 개인정보 유출 사고에서 얻는 교훈
이번 사고는 계정 비밀번호가 털린 것이 아니라 서비스 간 통신 통로의 인증 허점이 노려졌다는 점이 특징으로 보도됐습니다. 이용자가 직접 막을 수 있는 부분은 아니지만, 사고 뒤의 2차 피해(스미싱·명의도용)는 이용자의 습관으로 크게 줄일 수 있습니다. 오래 안 쓰는 서비스는 탈퇴하고, 계정마다 다른 비밀번호를 쓰고, 2단계 인증을 켜 두는 기본기가 결국 가장 든든합니다.
자주 묻는 질문
Q. 안내 문자를 못 받았는데 괜찮은 건가요?
공사가 개별 안내를 보낸 대상은 유출이 확인된 3,083명입니다. 문자를 받지 못했다면 확인된 대상이 아닐 가능성이 크지만, 확실하게 하려면 오늘부터 제공되는 앱 조회 기능이나 전담 고객센터를 이용하세요.
Q. 착 앱을 지워야 하나요?
공사 설명으로는 문제가 된 시스템은 긴급 보안 조치 후 정상 재가동됐습니다. 계속 쓸지는 본인이 판단할 문제이며, 쓴다면 앱을 최신 버전으로 유지하고 공식 경로로만 접속하세요.
마무리
착 개인정보 유출은 3,083명이 대상으로 확인됐고, 오늘부터 앱에서 직접 조회할 수 있습니다. 대상이 아니더라도 수상한 문자 링크는 누르지 않고, 비밀번호·2단계 인증·가입제한서비스를 점검해 두면 비슷한 사고에서 내 피해를 줄일 수 있습니다.
정보 출처: 연합뉴스·전자신문·뉴스1·보안뉴스·파이낸셜뉴스의 한국조폐공사 ‘착’ 사고 보도(2026-11-14~16), 아시아경제(2026-11-13) 보도에 인용된 KISA ‘개인정보 유출 대비 행동 요령’·개인정보보호위원회 ‘생활 속 개인정보 보호수칙’, 털린 내 정보 찾기(kidc.eprivacy.go.kr). 2026-11-17 정리, 이후 공지에 따라 달라질 수 있습니다.